Binance Agent OS 解读:AI 代理替你下单,权限、限额与风险清单
全球最大交易所把交易基础设施开放给了 AI 代理:MCP Server + 专用子账户 + x402 支付 + 技能市场。权限看起来设计得不错——提现默认禁用、可逐单审批、余额即上限;但推理发生在平台之外,出了问题责任链仍然偏向用户。这篇把能配置的每一项都说清楚。
一键发币: x402兼容 | Aptos | X Layer | SUI | SOL | BNB | ETH | BASE | ARB | OP | Polygon | Avalanche
2026 年 8 月 20 日,拥有超过 3 亿注册用户的 Binance 上线了一个新产品:Agent OS——一套让 AI 代理直接接入交易所基础设施、分析市场并代用户执行交易的平台(TechCrunch,2026-08-20)。
这意味着"AI 代理炒币"从个人开发者用 Claude Code 拼脚本,进入了主流交易平台的正式产品线。但比"能不能用"更重要的是:权限是怎么设计的、出了事谁负责、风险在哪里。
这篇文章基于 TechCrunch 与 Decrypt 的报道和 Binance 官方说明,拆解 Agent OS 的每一层控制,并给出一份配置与风控清单。
值得注意的是这轮变化的节奏:从 Kraken 在 3 月开放 MCP,到 Binance 在 8 月把整套代理权限体系产品化,只用了不到半年。对中文用户来说,Binance 的产品设计往往会成为同类平台的参照系——它怎么限制代理、怎么划分责任,其他平台大概率会跟进。所以本文的重点不是"怎么接入",而是"接入之后,你会面对什么"。
Agent OS 是什么:五件套
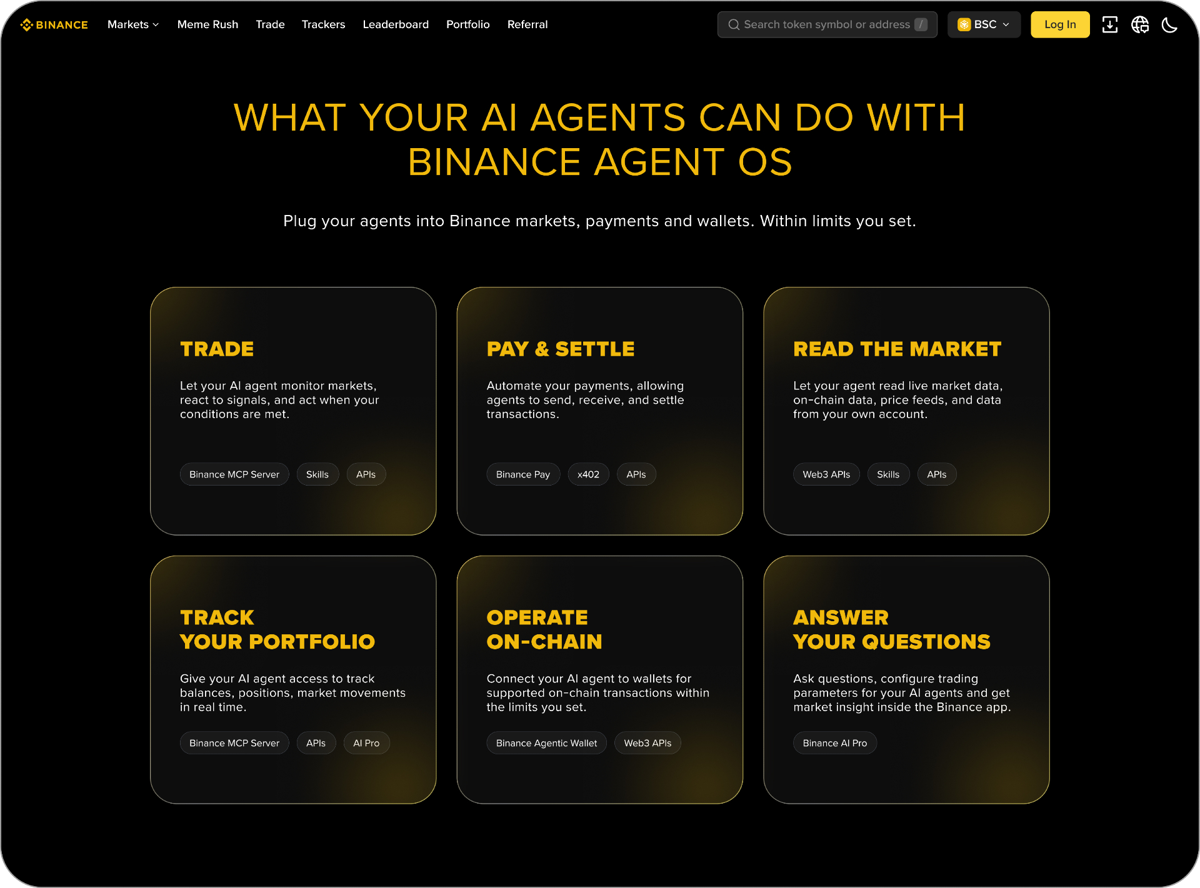
Binance Agent OS 并不是一个单独的 App,而是一组面向 AI 应用的基础设施打包(TechCrunch):
- Binance MCP Server(核心):基于 Model Context Protocol(MCP)构建。简单说,它给兼容的 AI 应用提供了一条"统一插槽",用户不需要在本地到处管理 API Key,就能让 AI 代理连接交易所。官方列出的支持对象包括 ChatGPT、Codex、Claude Code、Cursor 等;
- Binance Wallet Agentic Hub:面向代理的链上钱包入口;
- x402 交易验证与支付 facilitator API:让代理能发起和结算支付(关于 x402 的刷量争议,可参考我们上一篇分析);
- Binance Skill Hub:代理技能/工具的集散地;
- 既有 Binance API:把交易、行情、账户接口整合进同一套权限体系。
授权完成后,AI 代理可以做到:读取实时行情、查看账户信息,以及在现货、杠杆、闪兑、合约等产品上执行下单(Decrypt)。
MCP 是什么,为什么所有交易所都在接
要理解 Agent OS,得先说清楚 MCP(Model Context Protocol):它是由 Anthropic 提出并开放的协议,目标是让 AI 应用用一套统一接口连接外部工具——相当于给大模型世界造了一个"USB-C 口"。
交易所之所以集体拥抱 MCP,原因很实际:
- 对用户:不再需要在本地维护一堆 API Key,也不用手写过期的 SDK 封装;ChatGPT、Claude Code、Cursor 这类应用装好连接器就能用;
- 对平台:权限、审计和限额可以集中到服务端控制,而不用依赖用户自己的脚本实现;
- 对生态:一旦协议成为事实标准,第三方工具(监控、策略、风控)就能一次开发、多家接入。
这也是为什么 Binance 把 MCP Server 放在整个 Agent OS 的中心,而不是让开发者继续直接对接 REST API。
自建代理 vs 平台代理:怎么选
在 Agent OS 之前,defiplot 的读者更熟悉的是"自建路线":用 Claude Code、本地脚本 + 交易所 SDK,自己拿 API Key、自己管钱包。两种路线适合不同的人:
| 维度 | 自建代理(Claude Code 等) | 平台代理(Agent OS) |
|---|---|---|
| 控制粒度 | 最高,代码完全可控 | 受限于平台提供的权限开关 |
| 上手成本 | 高(环境、密钥、执行层都要自己搭) | 低(连接器 + 子账户配置) |
| 风险隔离 | 完全靠自己做(密钥就是全部资产) | 子账户 + 提现禁用 + 平台风控 |
| 可审计性 | 日志自己写,透明但费事 | 动作可查,推理不可见 |
| 适合场景 | 研究、回测、自控力强的开发者 | 想快速验证策略的普通用户 |
一个务实的组合姿势是:用自建环境做策略研究与回测,用平台代理做小额实盘验证——两者共用同一套风控原则:小额、隔离、日志、止损。
权限模型:子账户是唯一的核心防线
这是全文最值得细看的部分。Binance 的设计可以概括为"最小权限 + 隔离沙箱":
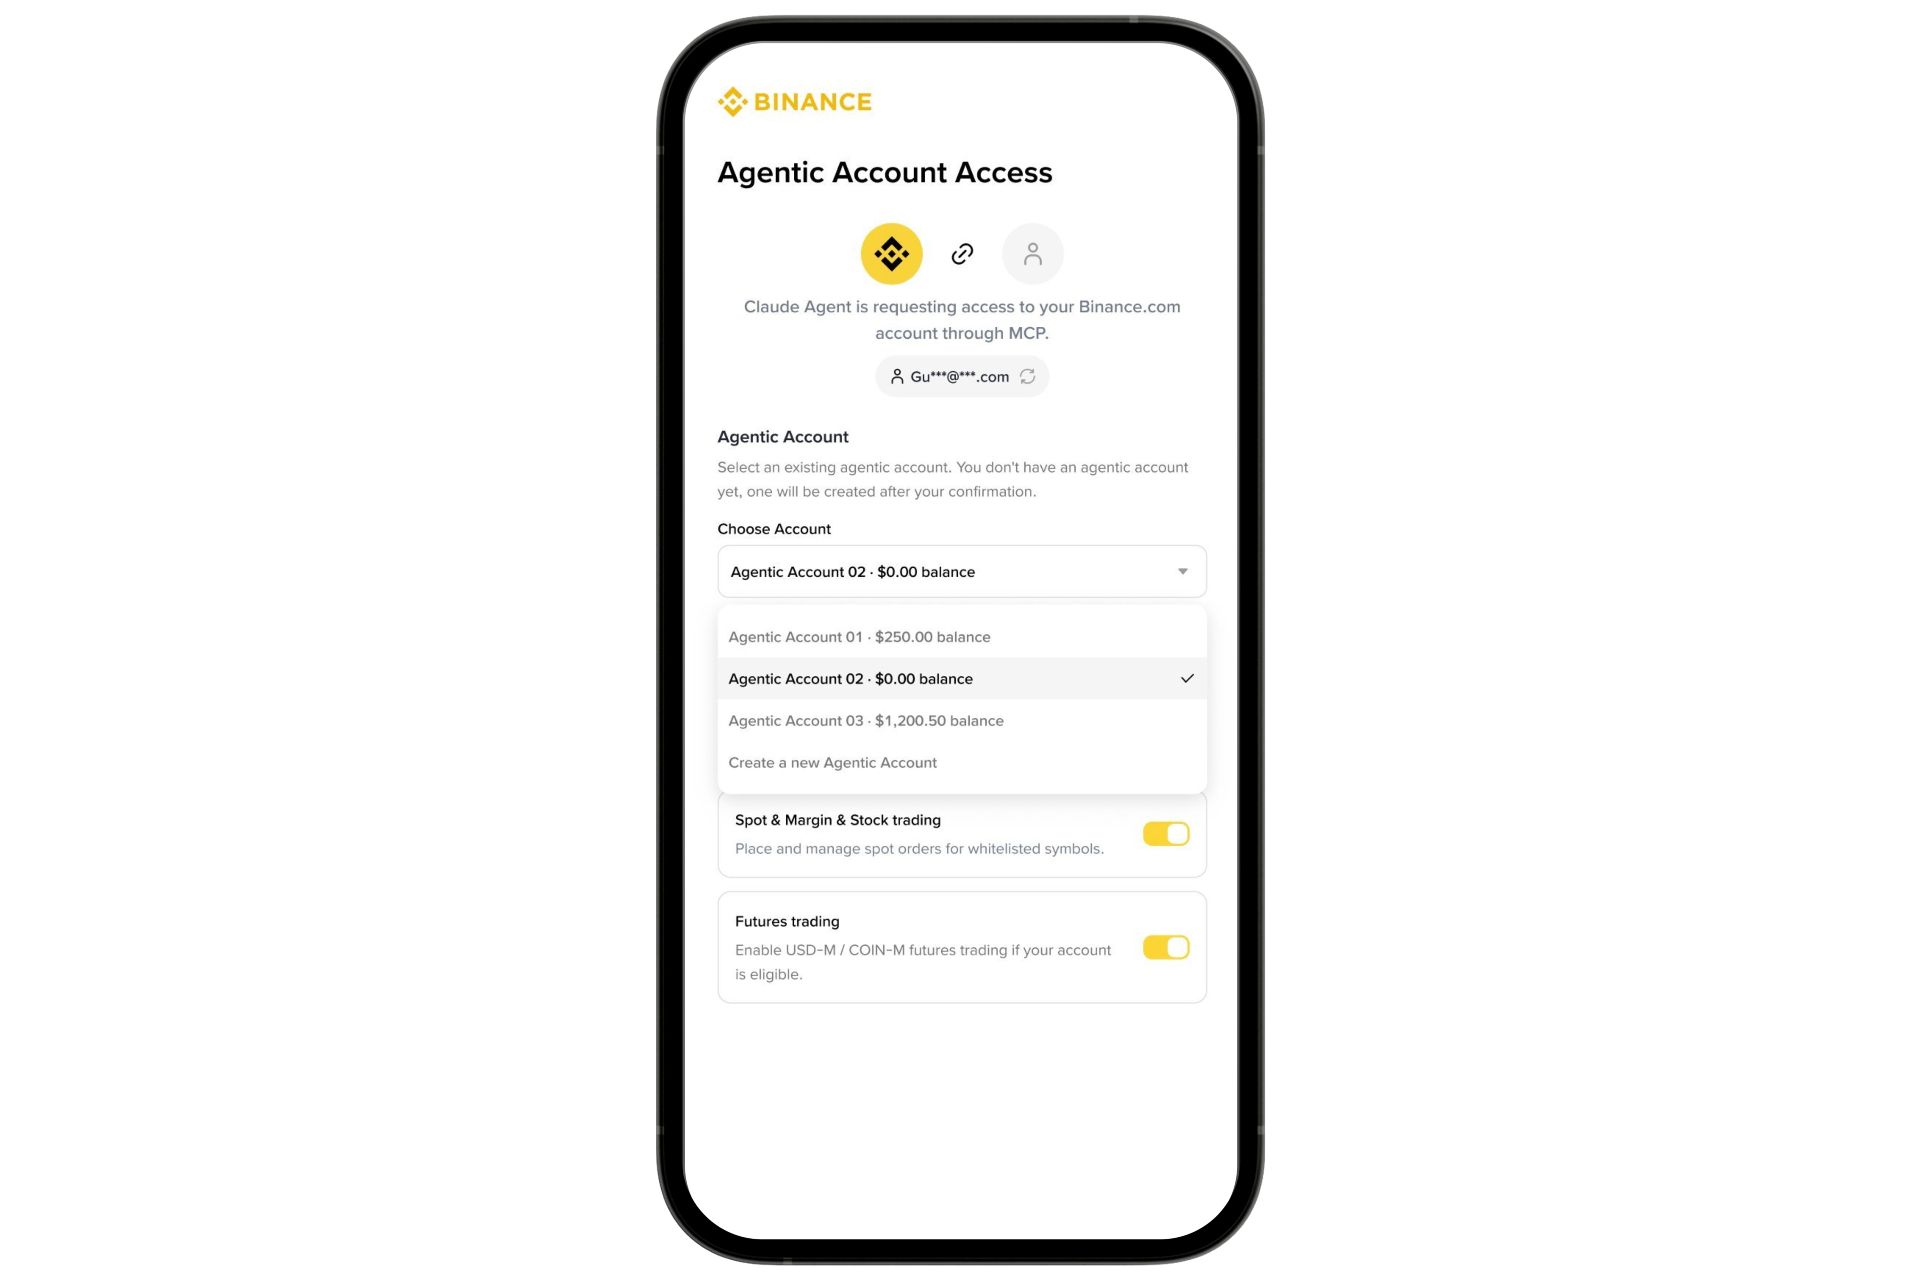
1)专用 Agentic 子账户。 用户为代理单独开一个子账户,与主账户完全隔离,可针对具体活动(如现货或合约)分别配置权限。代理看到的、能动用的,仅限于这个子账户。
2)提现默认禁用。 子账户的提现权限被封锁,代理无法把资金转移到外部钱包(TechCrunch 从 Binance 产品副总裁 Jeff Li 处确认)。这是整套设计里最关键的一条——即使代理被完全操控,资产也只能留在账户体系内。
3)自主交易开关。 用户可以选择"每笔订单都需要人工审批",也可以配置权限后让代理自主执行。"不是给 AI 完全自由,而是把细粒度访问控制交到用户手里,"Jeff Li 在采访中这样说,"我们把控制放在账户层面,保护用户资金。"
4)没有额外的亏损上限。 需要注意的是:Binance 不会对代理能交易或亏损的金额设置额外上限——转入子账户的金额,实际上就是你的风险上限。这句话应该写在每个使用者的备忘录里:预算管理靠你自己划。
谁为决策负责:平台看得到动作,看不到理由
权限隔离解决的是"代理能动多少钱",但解决不了另一个问题:代理为什么会做出这个决策。
Jeff Li 明确表示,代理的推理过程发生在 Binance 系统之外——在用户的电脑上,或在用户选择的 AI 应用里。"我们实际上看不到用户动作背后的推理,"他说。这意味着:
- Binance 可以监控代理产生的交易活动(结果层);
- 但无法判断这笔交易是否被错误信息、虚假消息或恶意操纵影响(决策层)。
当被问到"如果代理遭遇 prompt injection(提示注入) 攻击或被入侵怎么办"时,Jeff Li 再次指向子账户——它是主要防线;同时,现有的安全、风控与反洗钱政策适用于 Agent OS 的子账户 API。
平台在免责声明上也没有含糊:AI 服务的使用风险由用户自行承担,其输出不应被单独作为决策依据(Decrypt)。
这其实是当前所有"AI 代交易"产品的共同短板:执行力已经足够强,可审计性和意图验证还远远不够。你自己账户里的钱,交给了一个你无法检查其思考过程的代理——这个责任链要提前想清楚。
Agentic Wallet 的另一套限额:有意思的对比
除了交易账户,Agent OS 还通过 x402 集成让代理处理支付,并通过 Agentic Wallet 与代币及 DeFi 协议交互。这一侧的规则完全不同——Binance 给链上操作设置了明确的每日限额(TechCrunch):
| 操作类型 | 每日上限 |
|---|---|
| 常规兑换(swap) | $50,000 |
| DeFi 交易 | 默认 $100,000 |
| x402 支付 | $20 |
对比之下会发现一个耐人寻味的细节:合约交易账户不设平台侧上限,链上钱包反而有严格日限额。合理的解读是,链上交互(无法回滚、无法冻结、攻击面大)被 Binance 视为更不可控的风险,而合约账户的风险被"子账户余额"兜底。
对用户的直接建议:如果你只想让代理处理小额链上支付或 DeFi 操作,这套默认限额是够用的;但不要因为它有默认值就放弃自己设置更严格的上限。
竞争格局:交易所都在抢"代理入口"
Binance 不是第一个。把 2026 年的动作排成时间线,会发现这是一场集体行动:
| 时间 | 平台 | 产品 |
|---|---|---|
| 2026-03 | Kraken | 开源 CLI 工具 + 内置 MCP Server(现货/合约交易) |
| 2026-06 | Coinbase | Coinbase for Agents:账户直连,交易+支付+用户设限 |
| 2026 年内 | OKX | 开源 MCP 工具包,支持代理交易 |
| 2026 年内 | Gemini | 推出代理交易功能 |
| 2026-08-20 | Binance | Agent OS:MCP + 子账户 + x402 + Skill Hub |
托管侧同样在动:MetaMask 推出自托管 AI 钱包,MoonPay 发布代理产品,Ledger 与 MoonPay 合作让用户给硬件钱包里的代理设置花费上限(Decrypt)。
方向已经很清楚:交易所和钱包正在把"代理"当成新的第一类用户来设计权限体系。对普通人来说,选择哪家不只是看费率——权限工具的易用性和透明度,会成为下一阶段的核心竞争点。
给使用者的风控清单
如果你打算接入 Agent OS(或任何同类产品),建议按下面顺序配置:
- 先小额试运行:子账户只转一笔你完全亏得起的钱,把它当作代理的硬预算;
- 首次一律用"逐单审批":观察 20~50 笔订单的决策质量,再考虑开放自主执行;
- 把代理的输入当作不可信数据:行情页面、推特、网页内容都可能被注入恶意指令(prompt injection),不要给代理读私钥、助记词或敏感文件的能力;
- 为 AI 应用单独准备环境:独立的机器/浏览器配置或专门的 API Key,别把自己日常环境交出去;
- 盯对账:每天核对子账户与 Agentic Wallet 的流水,异常订单立刻停用代理并撤销授权;
- 理解责任边界:推理在平台外,平台只能看到结果。出现连续小额异常交易时,没有"系统自动拦下"这回事。
这是信号,不是终点
Agent OS 的产品经理把它称为"第一步"——让开发者构建能横跨加密与传统市场的 AI 应用。从内容观察者的角度看,这次发布释放了三个信号:
- "代理交易"不再是极客实验。当头部交易所以产品化方式开放 MCP、子账户和支付接口,围绕代理的交易工具、监控与审计需求会快速出现;
- 权限与可审计性是下一个战场。各家都把"控制权"交给用户,但用户需要工具来消化这些控制——策略回放、决策日志、异常检测,都是空位;
- MCP + x402 + 代理账户正在合成一套标准栈。如果你在做 AI × 加密的产品,这三个词值得放进技术选型清单。
接下来值得跟踪的三件事:一是交易所是否会公布代理交易的占比与风控数据,这决定了整个赛道能否被严肃评估;二是面向代理的审计与回放工具何时出现——现在的可观测性远跟不上执行能力;三是各地监管对"代理下单"的责任认定——当亏损发生时,责任属于用户、平台还是模型提供方,目前没有明确答案。
至于"AI 代理能不能稳定盈利"——目前没有任何可信数据支持这个结论,本文也不提供任何投资建议。能把权限管住,才有资格谈策略。
常见问题(FAQ)
Q:代理会不会把我的币转走?A:按官方说明,Agentic 子账户的提现权限默认禁用,代理无法向外部钱包转移资金;链上侧(Agentic Wallet)另有每日限额。但子账户内的交易与 DeFi 操作仍会失血,隔离金额就是你的风险上限。
Q:平台能看到代理的"思考过程"吗?A:不能。推理发生在 Binance 系统之外(用户电脑或其选择的 AI 应用),平台只能看到最终交易。这意味着"错误决策"只能靠你自己的审批和监控发现。
Q:能不能完全放手让代理自主交易?A:产品提供自主执行选项,但建议先用"逐单审批"跑一段时间。没有任何证据表明自动模式更赚钱,但可以确定的是:没有人工复核,错误会更快地变成亏损。
Q:代理交易适合新手吗?A:权限工具降低的是"操作门槛",不是"交易风险"。先去模拟盘或极小额度子账户跑通流程,再考虑投入真金白银。
相关阅读
- 用 Claude Code 交易加密货币
- 面向加密交易的 AI Agent 技能
- 把 TradingView 接进 Claude Code
- MCP 和 x402:天生一对
- x402 数据打假:1.38 亿笔支付背后
原文链接
- TechCrunch — Binance now lets AI agents trade, but keeping them in check is largely up to users(2026-08-20)https://techcrunch.com/2026/08/20/binance-now-lets-ai-agents-trade-but-keeping-them-in-check-is-largely-up-to-users/
- Decrypt — Binance Opens the Door to AI Agents That Can Trade Crypto for You(2026-08-21)https://decrypt.co/376161/binance-ai-agents-trade-crypto
- Binance — Introducing Binance Agent OS(官方公告,2026-08-20)
- Binance Academy — How Binance Agent OS Is Changing Crypto Trading(2026-08-25)https://www.binance.com/en/academy/articles/how-binance-agent-os-is-changing-crypto-trading
DefiPlot 翻译整理,转载请标明出处。
免责声明:本站资源仅用于学习目的,也不应被视为投资建议,读者在采取任何行动之前应自行研究并对自己的决定承担全部责任。
免责声明:本站资源仅用于学习目的,也不应被视为投资建议,读者在采取任何行动之前应自行研究并对自己的决定承担全部责任。